【基本情報技術者試験】IDS・IPSで情報漏洩は防げる?生成AIへの個人情報送信事例から学ぶ
2026年10月、パナソニックグループの担当者が、社内で利用を禁止されていた外部の生成AIサービスに約33万4,000人分の個人情報を含むデータをアップロードしたことが公表されました。これは「外部からハッキングされた事件」ではありません。では、IDS(侵入検知システム)やIPS(侵入防止システム)は、こうした情報の持ち出しを防げるのでしょうか? 実際の事案を入口に、基本情報技術者試験の重要用語と実務の違いを学びます。
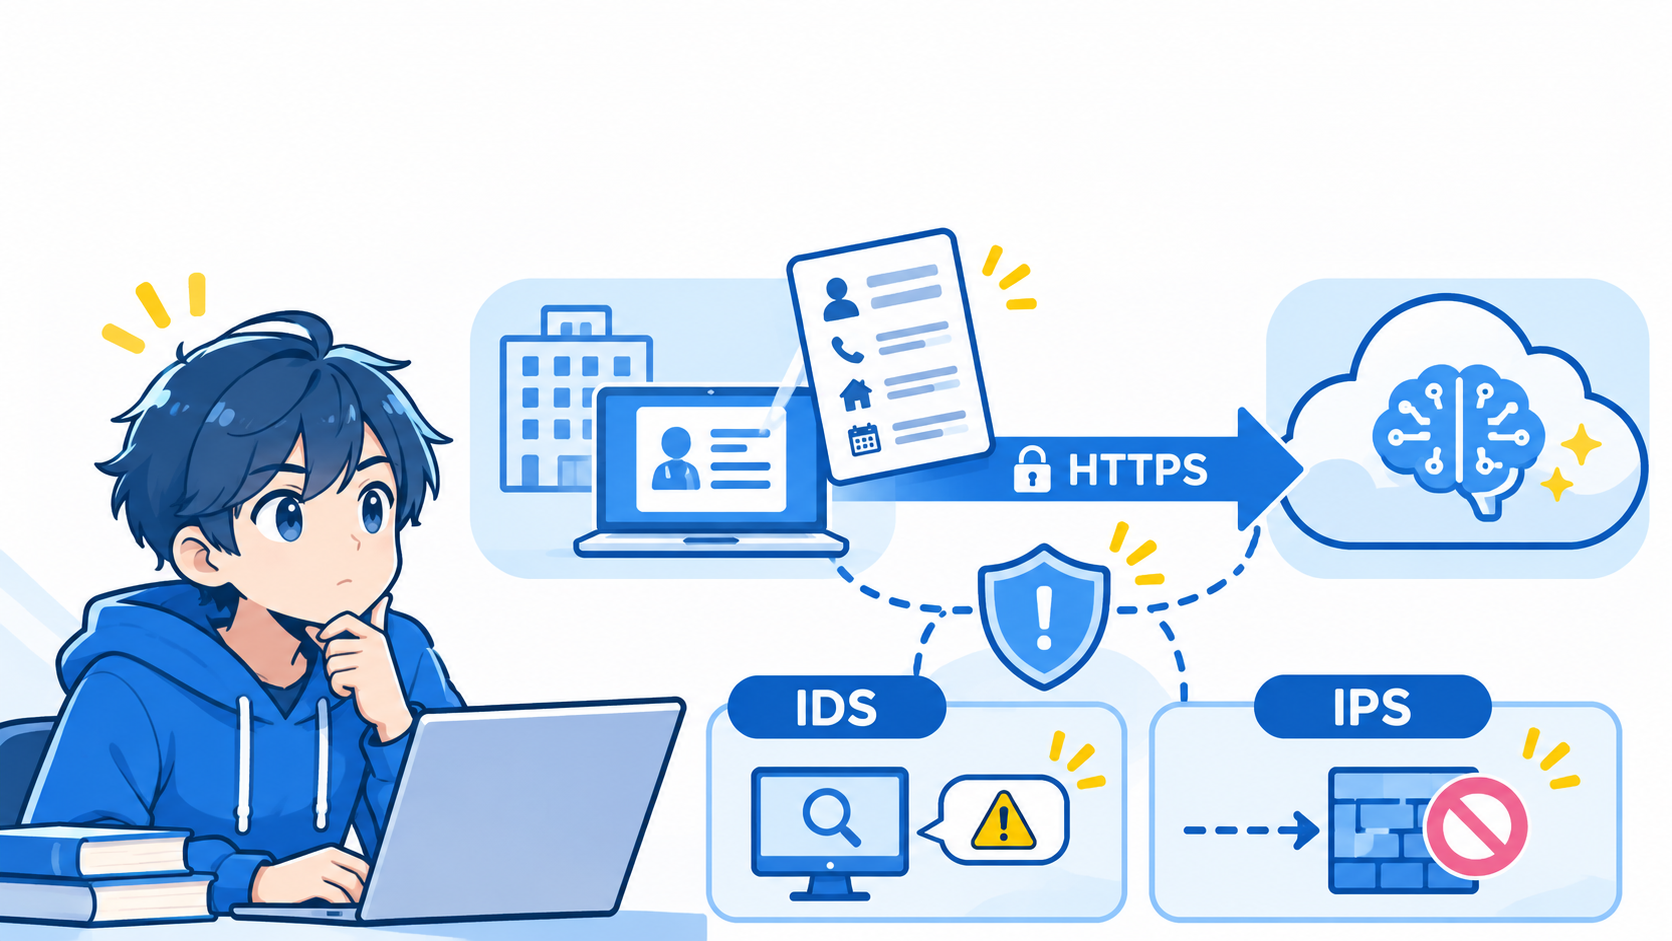
1.何が起きたのか:確認できた事実と未確認の点
- 2026年10月23日、パナソニック オペレーショナルエクセレンスが、人事情報システム導入プロジェクトで、従業員・元従業員・家族の個人情報を含むデータを「利用禁止の外部生成AIサービス」にアップロードしたと公表しました。
- 対象は約33万4,000人。これは対象者の概数であり、「33万4,000件の公開・販売が確認された」という意味ではありません。
- 公式発表時点で、一般公開された事実や不正利用による具体的被害は確認されていないと説明されています。
重要なのは、「会社が承認していない外部への送信」と「不特定多数への流出」は別の事実だという点です。後者が確認されていなくても、前者には情報管理上の問題があります。また、どのセキュリティ製品が今回の送信を検知したかは、公式発表だけでは特定できません。
出典:パナソニック公式「外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ」(2026年10月23日)
2.IDSとIPSの違い
| 項目 | IDS | IPS |
|---|---|---|
| 正式名称 | Intrusion Detection System | Intrusion Prevention System |
| 主な役割 | 不審な通信や侵入の兆候を検知して通知 | 不審な通信や侵入の兆候を検知し、遮断 |
| 覚え方 | Detection=検知 | Prevention=防止 |
| 注意点 | 検知自体は送信阻止を意味しない | 検知ルールに当たらない通信は通過し得る |
試験対策では、IDS=検知・通知、IPS=検知・遮断が基本です。ただしIPSを設置すれば、あらゆる情報漏洩が止まるわけではありません。
3.なぜIDS・IPSだけでは防げないのか
今回のように、正規の従業員が業務用PCからWebサービスにアクセスした場合、外見上は通常のHTTPS通信です。侵入攻撃の特徴がなく、宛先も通信も許可されていれば、侵入対策中心のIDS・IPSでは、送られた内容が機密情報かどうかを判定できないことがあります。
またHTTPSでは通常、通信内容は暗号化されています。ネットワーク上で暗号化されたペイロードをそのまま検査できるわけではなく、復号・端末側監視・クラウドAPI連携など別の仕組みが必要になる場合があります。
例:正規の社員 → HTTPS → 外部生成AI
通信先が正規のWebサービスであっても、送信したデータが会社の人事データなら問題になります。「通信が正常か」と「送信内容が許可されているか」は別のチェックです。
4.DLP・CASB・SWGは何をするのか
| 技術 | 主な役割 | この事例への活用例 |
|---|---|---|
| DLP(Data Loss Prevention) | 機密・個人情報の外部持ち出し検知/制御 | 大量の個人情報を含むファイルの送信を検知・遮断 |
| CASB(Cloud Access Security Broker) | クラウドサービス利用の可視化・ポリシー適用 | 未承認の生成AIサービス利用を検出・制限 |
| SWG(Secure Web Gateway) | Webアクセスの制御・保護 | 禁止されたWebサービスへの接続を制限 |
| IDS / IPS | 侵入兆候の検知/防止 | 攻撃的な通信の監視・遮断を担う |
製品構成により機能は重なります。DLP・CASBを導入すれば必ず防げるというわけでもありません。検査対象、暗号化への対応、ルールの整備、例外運用などで実効性は変わります。
5.基本情報技術者試験:3問で確認
問題1:不正な通信を検知し、自動的に遮断する仕組みはどれか。
ア.IDS イ.IPS ウ.DLP エ.CASB
正解と解説を見る
正解:イ.IPS。IDSは主に検知・通知、IPSは検知と遮断を行います。
問題2:機密情報が社外に送信されることを検知・防止する目的に最も近いのはどれか。
ア.DLP イ.DNS ウ.DHCP エ.NTP
正解と解説を見る
正解:ア.DLP。DLPは情報の内容や分類に応じて外部送信を制御する技術です。
問題3:正規の社員がHTTPSで未承認の生成AIに人事データを送った。最も適切な説明はどれか。
ア.HTTPSなので情報管理上の問題はない
イ.IPSがあれば全ての情報送信を阻止できる
ウ.侵入攻撃でなくても、社内規則に反する外部送信は問題になる
エ.AIに入力した情報は必ず他人に公開される
正解と解説を見る
正解:ウ。HTTPSの暗号化は通信経路の保護であって、送信行為の正当性を保証しません。AIサービスへの入力が必ず公開されるとも限りません。
※これらは学習用のオリジナル問題であり、IPAの過去問や本試験問題ではありません。IDS・IPSはIPAの基本情報技術者試験シラバスに掲載されている用語です。DLP・CASB・SWGも実務理解のために取り上げています。
6.制作や業務で生成AIを使うときのチェック
- AIサービスの利用が許可されているか確認する。
- 個人情報・顧客情報・認証情報・非公開ソースコードをそのまま入力しない。
- 必要なら架空データやマスキング済みデータに置き換える。
- 学習利用設定だけでなく、保存・削除・アクセス権限・契約条件も確認する。
- 誤送信に気づいたら、自己判断で隠さず組織の報告手順に従う。
個人制作でも、GitHubに秘密情報をコミットしないこと、AIコーディングツールに渡すファイルの範囲を確認することが大切です。生成AIを使うかどうかだけでなく、何を入力してよいか判断できることがエンジニアの基本です。
7.関連する学習記事
- 【Unity個人制作】生成AIに「作ってもらいました」で終わらせない:AIを使った制作過程を振り返る
- AIが生成したコードの危険なサイン5選:出力されたコードの安全性を確認する
- AIに書かせる時代に、なぜプログラミングを学ぶのか:基礎知識を学ぶ理由
参考資料(一次情報)
最終確認:2026年11月18日。事案の事実関係は公表時点の説明に基づきます。